TPE, PME, ETI : aucune entreprise n’est épargnée par les cyberattaques. Le GIR partage les bons réflexes pour anticiper et protéger son activité.
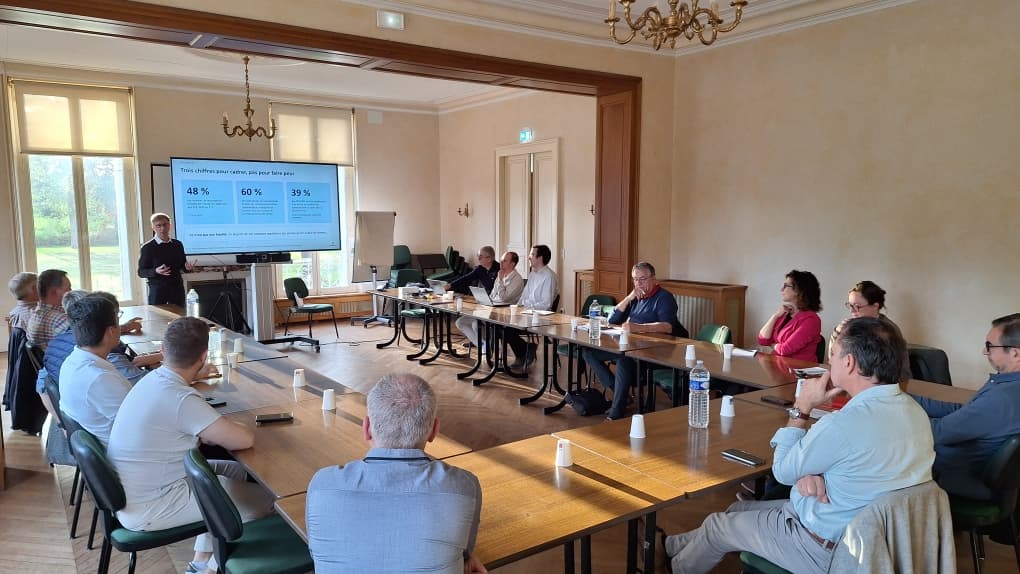
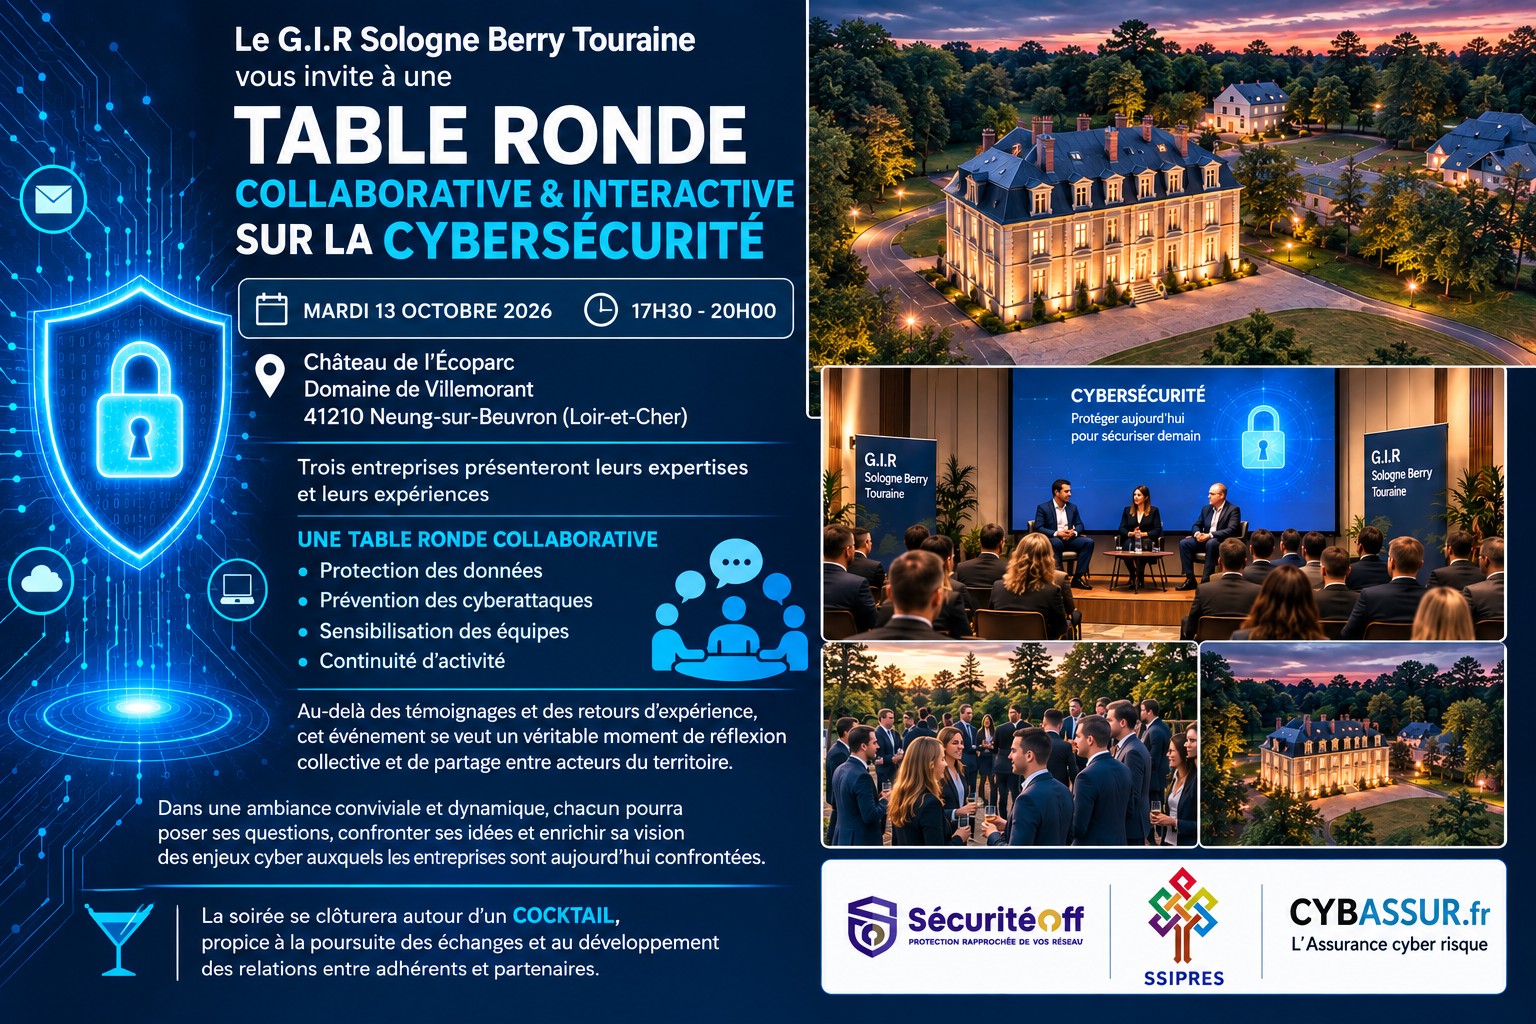
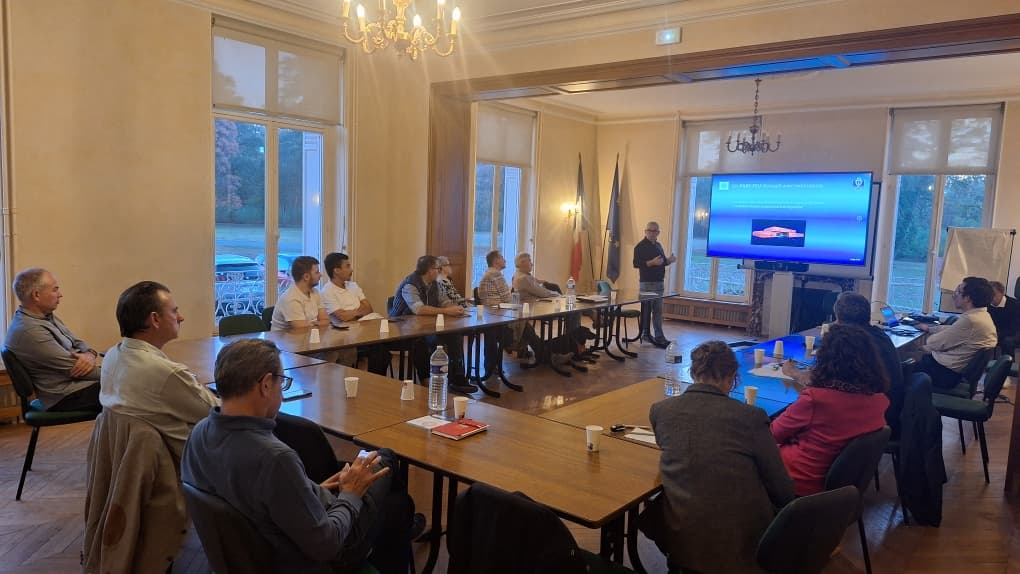
Face à la multiplication des menaces numériques, le GIR Sologne Berry Touraine a réuni une vingtaine de participants le 113 octobre 2026 pour une table ronde consacrée aux risques cyber, au cœur de la Sologne, au château du Domaine de Villemorant à Neung-sur-Beuvron (41). Un temps d’échange pour mieux comprendre les menaces, partager des compétences et rappeler qu’anticiper reste essentiel pour préserver son entreprise.
Hameçonnage, piratage de comptes, fraude au virement, vol de données ou rançongiciels… Les cyberattaques prennent des formes multiples et concernent désormais les entreprises de toutes tailles. Contrairement aux idées reçues, les TPE et les PME ne sont pas épargnées. Elles sont même des cibles particulièrement vulnérables lorsque leurs systèmes informatiques et leurs procédures de sécurité sont insuffisamment protégés.
Les chiffres témoignent de l’ampleur du phénomène : 48% des entreprises victimes de Rançongiciel sont des TPE, PME ou ETI et 39% des TPE-PME interrogées déclaraient en 2025 avoir subi un ou plusieurs incidents de cybersécurité au cours des douze derniers mois.
Les menaces évoluent également rapidement. En 2025, les demandes d’assistance des entreprises et associations auprès de Cybermalveillance.gouv.fr ont notamment progressé de 52 % pour les piratages de comptes, de 29 % pour l’hameçonnage et de 93 % pour les fraudes au virement, par rapport à 2024.
Au-delà de l’atteinte aux données, une cyberattaque peut avoir des conséquences très concrètes sur le fonctionnement d’une entreprise. Un système informatique bloqué peut empêcher les équipes d’accéder aux commandes, de planifier la production, d’expédier les marchandises, d’établir les factures ou de payer les fournisseurs. Dans l’industrie, l’indisponibilité de certains systèmes peut aller jusqu’à interrompre la production.
À cela s’ajoutent les coûts de remise en état des équipements, de restauration des données et d’intervention des spécialistes, sans oublier les retards de livraison, les pertes financières, les éventuelles obligations réglementaires et l’atteinte à la réputation de l’entreprise auprès de ses clients et partenaires.
Le retour à la normale ne se résume pas à rallumer les ordinateurs. Il faut identifier l’origine de l’attaque, contenir la menace, sécuriser les systèmes, vérifier l’intégrité des données puis rétablir progressivement les applications et les processus métiers. Selon la gravité de l’incident et le niveau de préparation de l’entreprise, cette remise en route peut prendre plusieurs jours, voire davantage.
La cybersécurité n’est donc plus seulement une question informatique : elle relève pleinement de la stratégie et de la continuité d’activité de l’entreprise.
« Ce n’est pas une fatalité : la plupart de ces attaques exploitent des portes qu’on oublie de fermer… »
Pour apporter des réponses concrètes à ces enjeux, le GIR Sologne Berry Touraine a donné la parole à trois entreprises, dont deux adhérentes qui interviennent à différents niveaux de la prévention et de la gestion des risques cyber : SÉCURITÉ OFF, SSIPRES et CYBASSUR.
Créé en 2013 près de Tours, SÉCURITÉ OFF est un cabinet spécialisé dans la cybersécurité et la conformité, notamment en matière de protection des données personnelles et de réglementation.
L’entreprise accompagne les TPE, PME et groupes dans l’évaluation de leurs risques et le renforcement de leur sécurité informatique. Ses prestations comprennent notamment les audits et diagnostics de cybersécurité, les tests d’intrusion, l’analyse des vulnérabilités ainsi que la sensibilisation et la formation des équipes.
SÉCURITÉ OFF intervient également sur les aspects organisationnels, avec l’accompagnement à la mise en place de plans de continuité d’activité (PCA), de plans de reprise d’activité (PRA) et de procédures de gestion de crise.
L’enjeu est double : réduire les risques avant qu’une attaque ne survienne et préparer l’entreprise à réagir efficacement si elle est touchée. Car des outils techniques performants ne suffisent pas si les collaborateurs ne connaissent pas les bons réflexes ou si les responsabilités ne sont pas clairement définies.
Implantée à Neung-sur-Beuvron, au cœur de la Sologne, SSIPRES est une société indépendante de services informatiques qui accompagne les entreprises, les collectivités et les organismes de formation.
Son expertise couvre la gestion et l’assistance informatique, la conception d’architectures réseau, l’administration des serveurs, l’installation et la maintenance des équipements, ainsi que le déploiement de solutions métiers et collaboratives.
La sécurisation des données et des infrastructures constitue une composante essentielle de ces prestations. La fiabilité des systèmes, leur bonne configuration, la maîtrise des accès et la disponibilité des équipements participent directement à la protection de l’activité.
Grâce à sa proximité avec les entreprises du territoire, SSIPRES peut contribuer à adapter les solutions techniques aux besoins réels de chaque organisation, en tenant compte de ses contraintes opérationnelles et budgétaires.
Parce qu’aucun dispositif de sécurité ne peut garantir un risque zéro, la préparation d’une entreprise doit également intégrer la dimension assurantielle.
Spécialisée dans l’assurance des cyber-risques depuis 2017, CYBASSUR accompagne les dirigeants dans l’identification de leurs risques et la recherche de contrats adaptés à leur activité.
Son approche porte notamment sur les garanties susceptibles de couvrir les conséquences d’un incident : frais d’intervention d’experts, restauration des données, assistance en gestion de crise, pertes d’exploitation ou encore certaines conséquences financières et responsabilités liées à l’atteinte aux données.
L’entreprise met également l’accent sur l’accompagnement en cas de crise, avec des dispositifs d’assistance permettant de mobiliser les interlocuteurs techniques et spécialisés nécessaires à la gestion de l’incident.
La cyberassurance constitue ainsi un levier complémentaire de protection. Elle ne remplace ni les mesures de prévention ni les procédures de sauvegardes, mais peut contribuer à limiter les conséquences financières d’une attaque, selon les garanties et exclusions du contrat souscrit.
Les échanges ont permis de rappeler qu’une stratégie de cybersécurité efficace repose autant sur les moyens techniques que sur l’organisation et la préparation des équipes.
Quelques principes essentiels méritent une attention particulière :
– Évaluer ses risques : identifier les données sensibles, les systèmes indispensables à la production et les applications dont dépend le fonctionnement de l’entreprise.
– Renforcer les protections : maintenir les logiciels à jour, sécuriser les accès, utiliser l’authentification multifacteur lorsque cela est possible, séparer les réseaux et limiter les droits d’accès aux besoins de chacun.
– Sauvegarder régulièrement les données : disposer de copies sécurisées, isolées des systèmes habituels, et tester leur restauration pour s’assurer qu’elles seront réellement utilisables en cas d’incident.
– Sensibiliser les collaborateurs : apprendre à reconnaître les courriels frauduleux, les demandes inhabituelles de virement et les tentatives d’usurpation d’identité.
– Préparer un plan d’action : définir qui alerter, qui prend les décisions, comment isoler les équipements concernés et comment poursuivre les activités prioritaires.
– Tester les procédures : vérifier régulièrement que les sauvegardes fonctionnent et que les équipes savent comment réagir en situation de crise.
– Anticiper les conséquences financières : examiner ses contrats d’assurance et vérifier les garanties, les exclusions et les conditions d’assistance.
En cas de suspicion d’attaque, la rapidité de réaction est déterminante. Il convient d’alerter immédiatement les interlocuteurs compétents, de limiter la propagation de l’incident en isolant les systèmes des connections internet internes et externes et de suivre une procédure préparée à l’avance, sans improviser des manipulations susceptibles d’aggraver la situation.
L’objectif est de réduire autant que possible la durée d’interruption, de protéger les données et de permettre une reprise de l’activité dans les meilleures conditions.
Avec cette table ronde, le GIR Sologne Berry Touraine poursuit sa mission : favoriser les échanges entre dirigeants, valoriser les savoir-faire des entreprises adhérentes, permettre à chacun de mieux appréhender les enjeux auxquels il est confronté et mettre en valeur nos territoires grâce à ces évènements.
La cybersécurité illustre parfaitement l’intérêt de cette démarche collective. Elle concerne toutes les activités, de l’industrie aux services, et nécessite de mobiliser des compétences complémentaires : expertise technique, organisation de la continuité d’activité et couverture des risques.
Mieux vaut investir dans la prévention que découvrir ses vulnérabilités au moment où l’activité est déjà paralysée. En matière de cybersécurité, anticiper, s’équiper et préparer ses équipes sont des choix essentiels pour protéger son entreprise, préserver la confiance de ses partenaires et assurer la continuité de son activité.
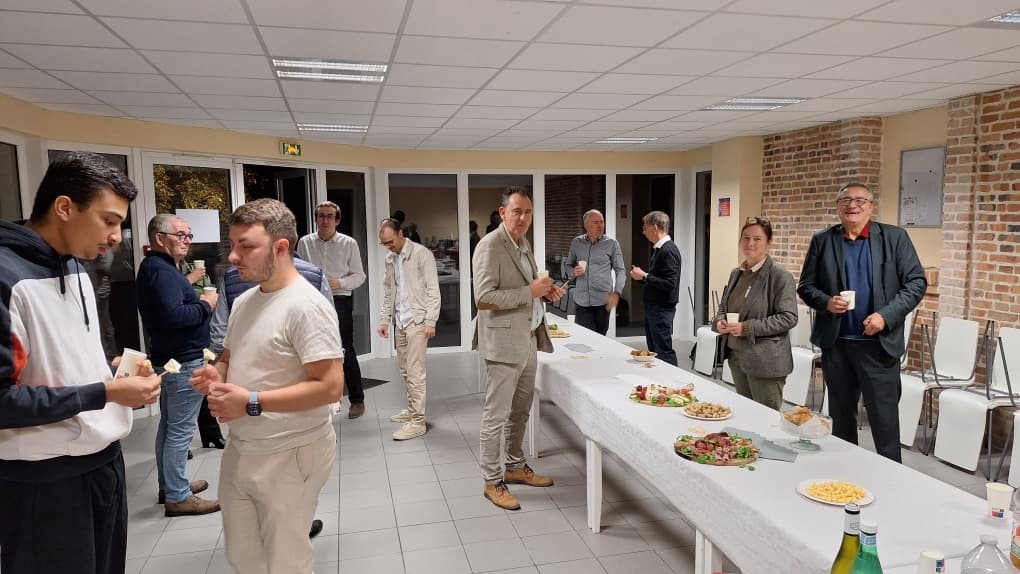
Les discussions se sont poursuivies lors d’un cocktail propice aux échanges et aux émergences de projets.
Le GIR remercie la Communauté de communes de la Sologne des Etangs pour nous avoir accueilli à leur siège, au Domaine de Villemorant à Neung-sur-Beuvron, ainsi que SÉCURITÉ OFF, SSIPRES et CYBASSUR pour leurs interventions et pour le partage de leurs expériences au service des entreprises du territoire.
« La cybersécurité n’est pas uniquement une affaire de technologie : c’est une démarche collective qui engage chaque entreprise, chaque dirigeant et chaque collaborateur. »
Visites d’entreprises innovantes, rencontres entre dirigeants locaux et régionaux, mise en avant du savoir-faire de la région Centre Val-de Loire.